작업 목록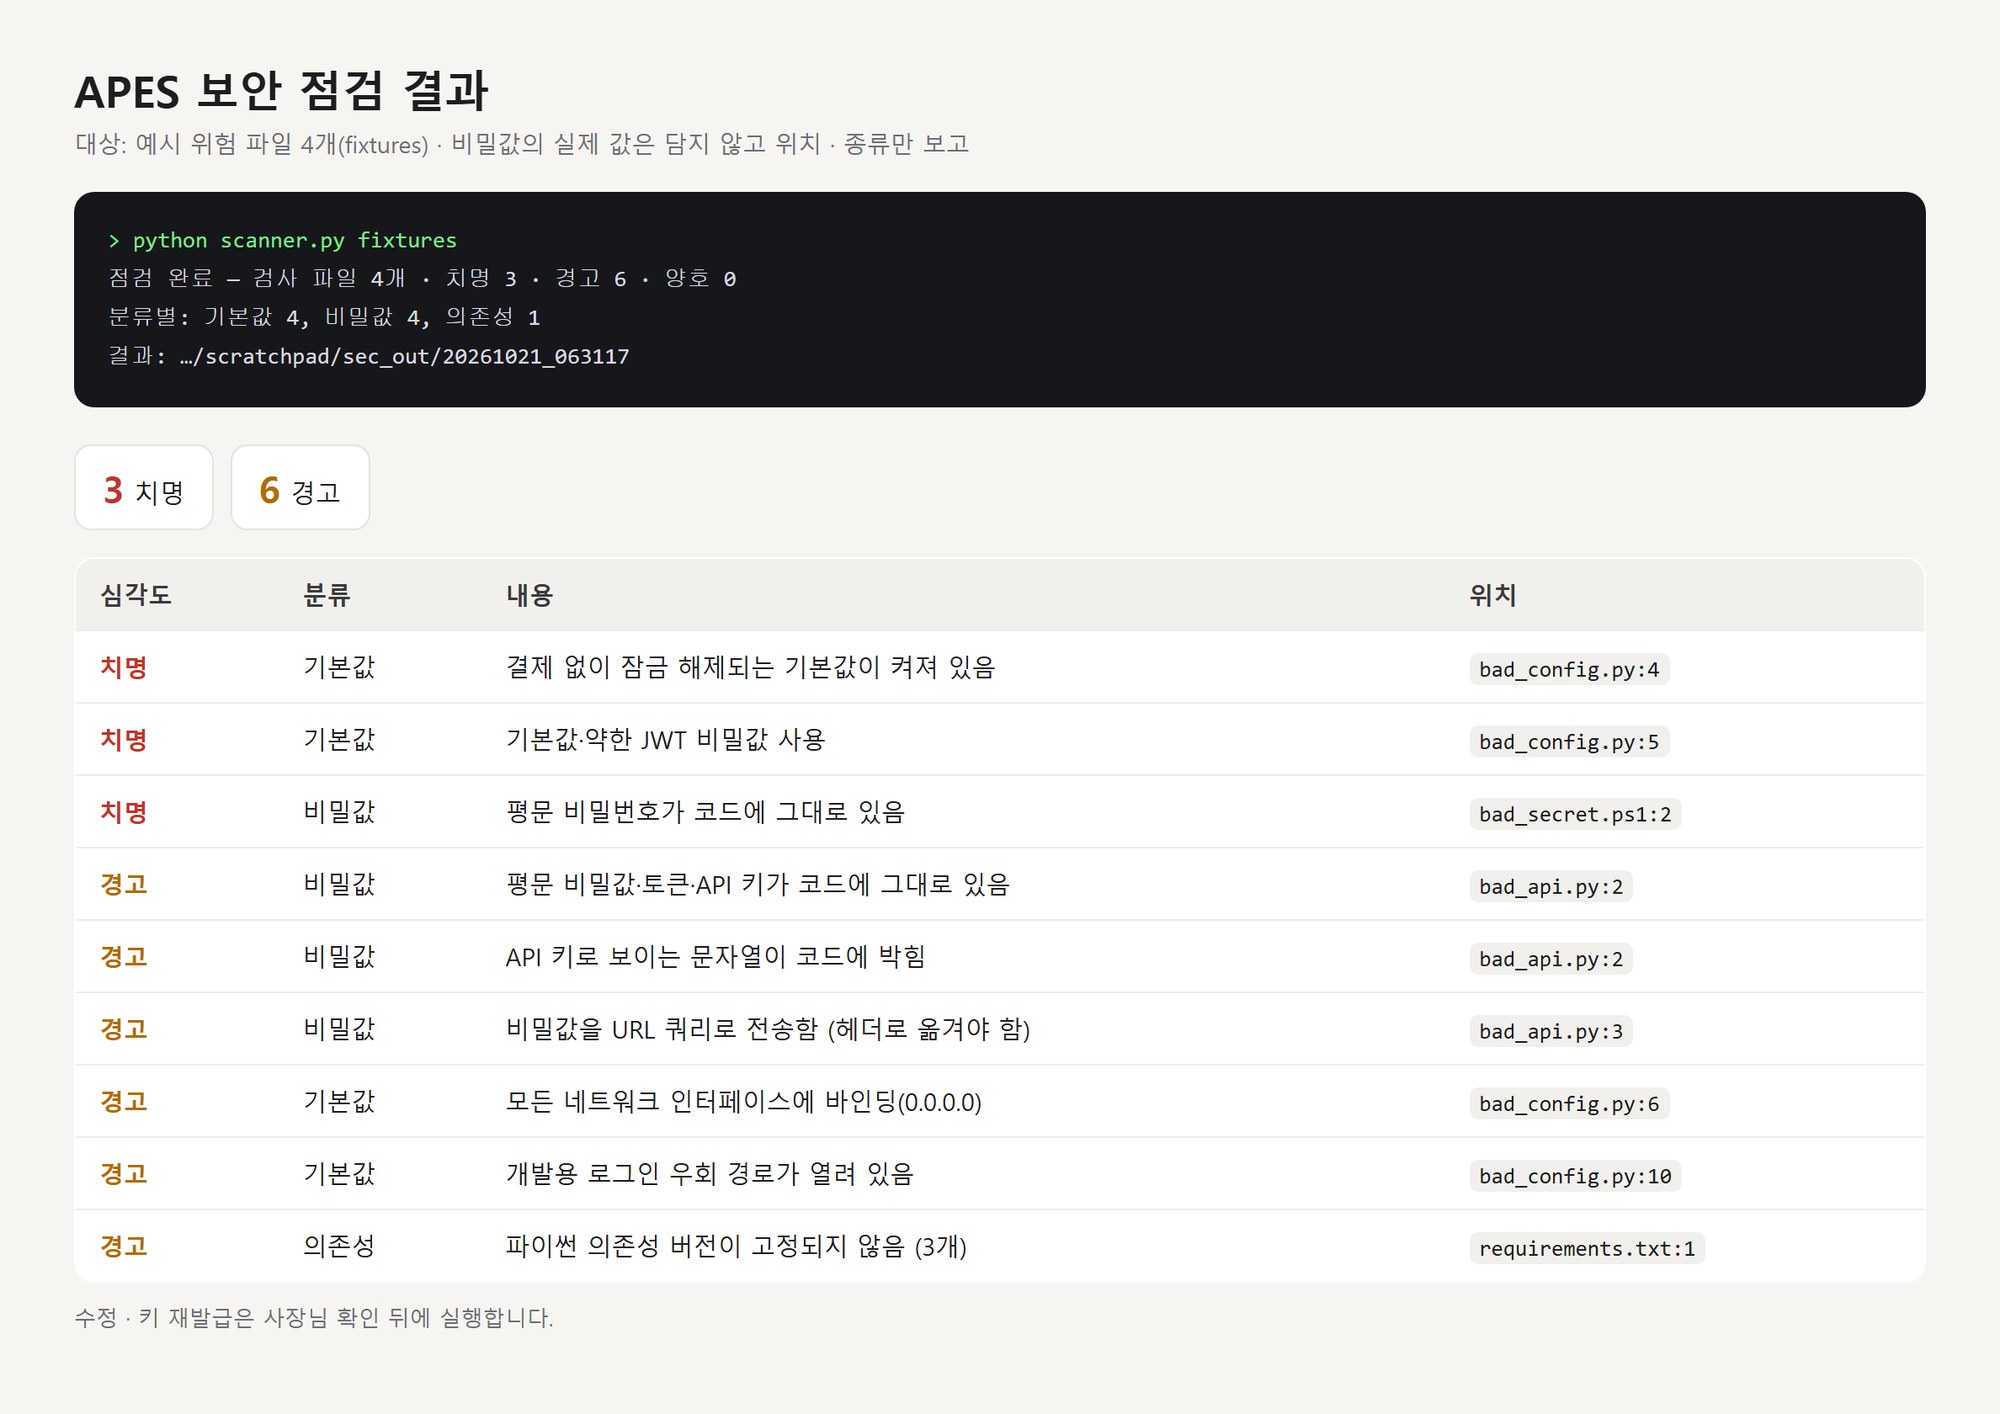
security-scanner-20261021-report.jpg원본 ↗ 01 02
보안 점검기 — 내 코드 먼저 털어 보기
남의 시스템이 아니라 내 코드부터 털어 본다
작업 폴더를 훑어 코드에 박힌 비밀값, 위험한 기본 설정, 버전이 고정되지 않은 부품을 찾아 심각도별로 정리한다. 남의 시스템에 접속하지 않고 내 파일만 읽는다. 찾은 비밀값은 값을 적지 않고 위치와 종류만 남긴다.
코드에 새는 비밀값과 위험한 기본값을 찾아내는 점검 도구
- 기간
- 2026년 10월
- 역할
- 설계 · 개발
- 분류
- 소프트웨어, 자동화
- 등급
- 아카이브 — 작게 끝냈거나 실험으로 남긴 것
- 소스 폴더
- makecode/security-scanner
- 코드
- 파일 4개 · 307줄 (2026-11-03 직접 셈)
실제 화면 · 1장
돌아가고 있는 상태입니다.
만들었다는 말 대신 켜져 있는 화면을 둡니다. 데모용으로 꾸민 것이 아니라 직접 띄워 찍은 것이고, 비어 있는 값은 비어 있는 채로 두었습니다.
이렇게 씁니다
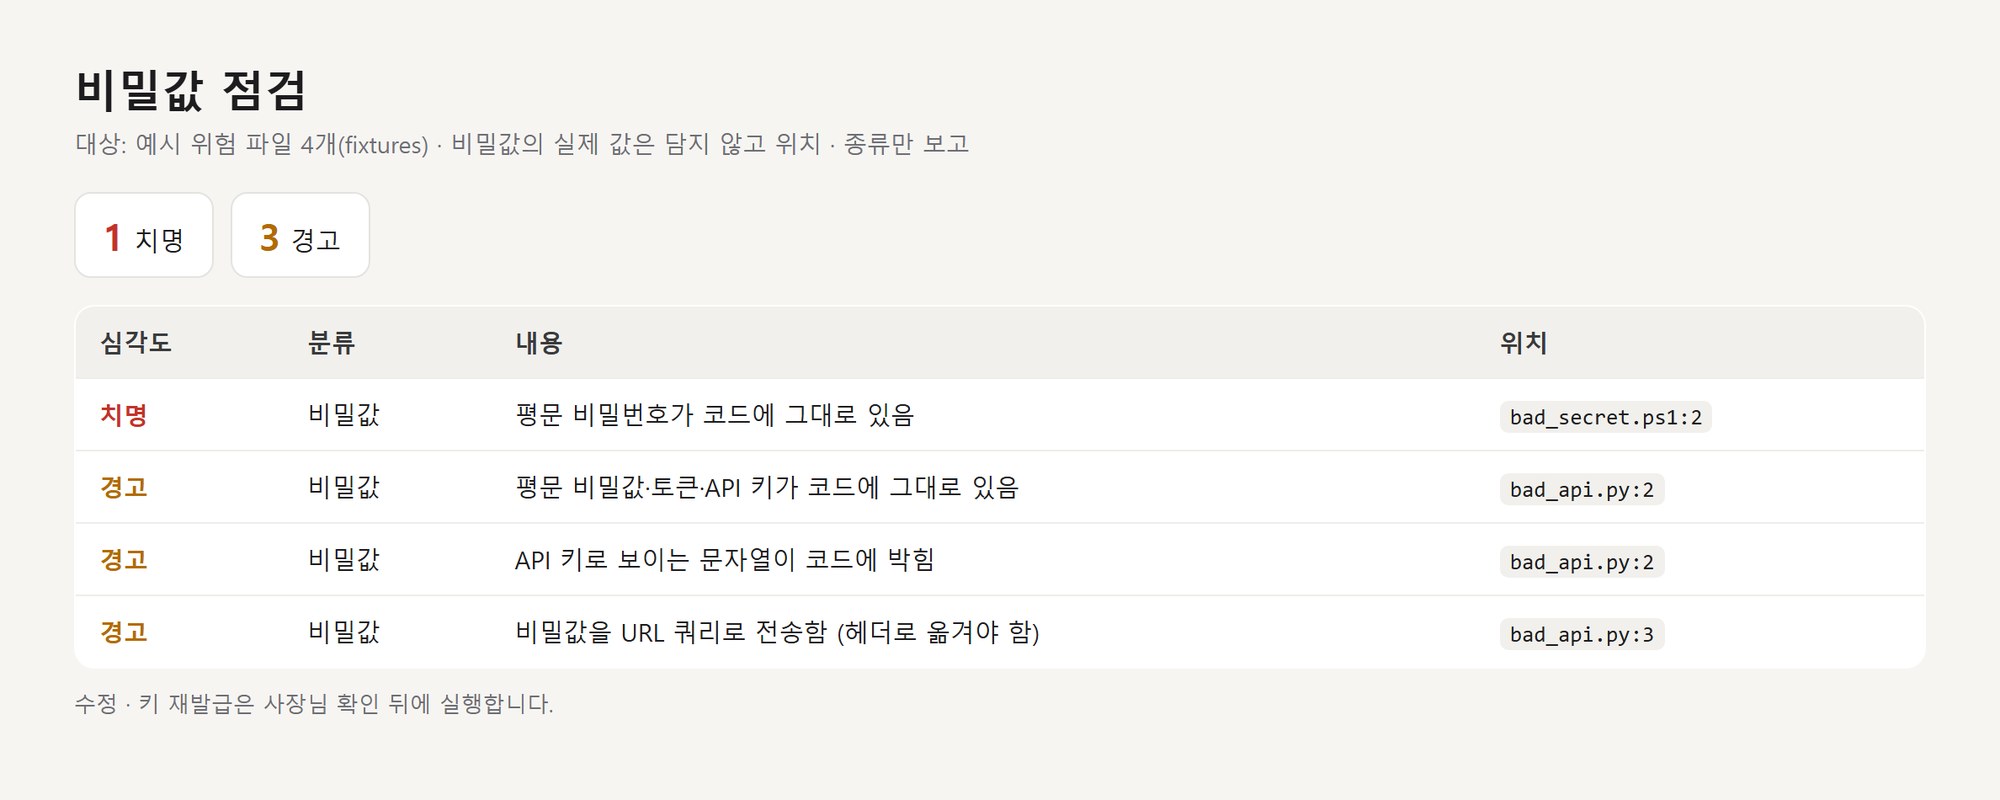
비밀값 점검
코드에 그대로 적힌 비밀번호 · 키, 주소에 실어 보내는 키를 찾는다.
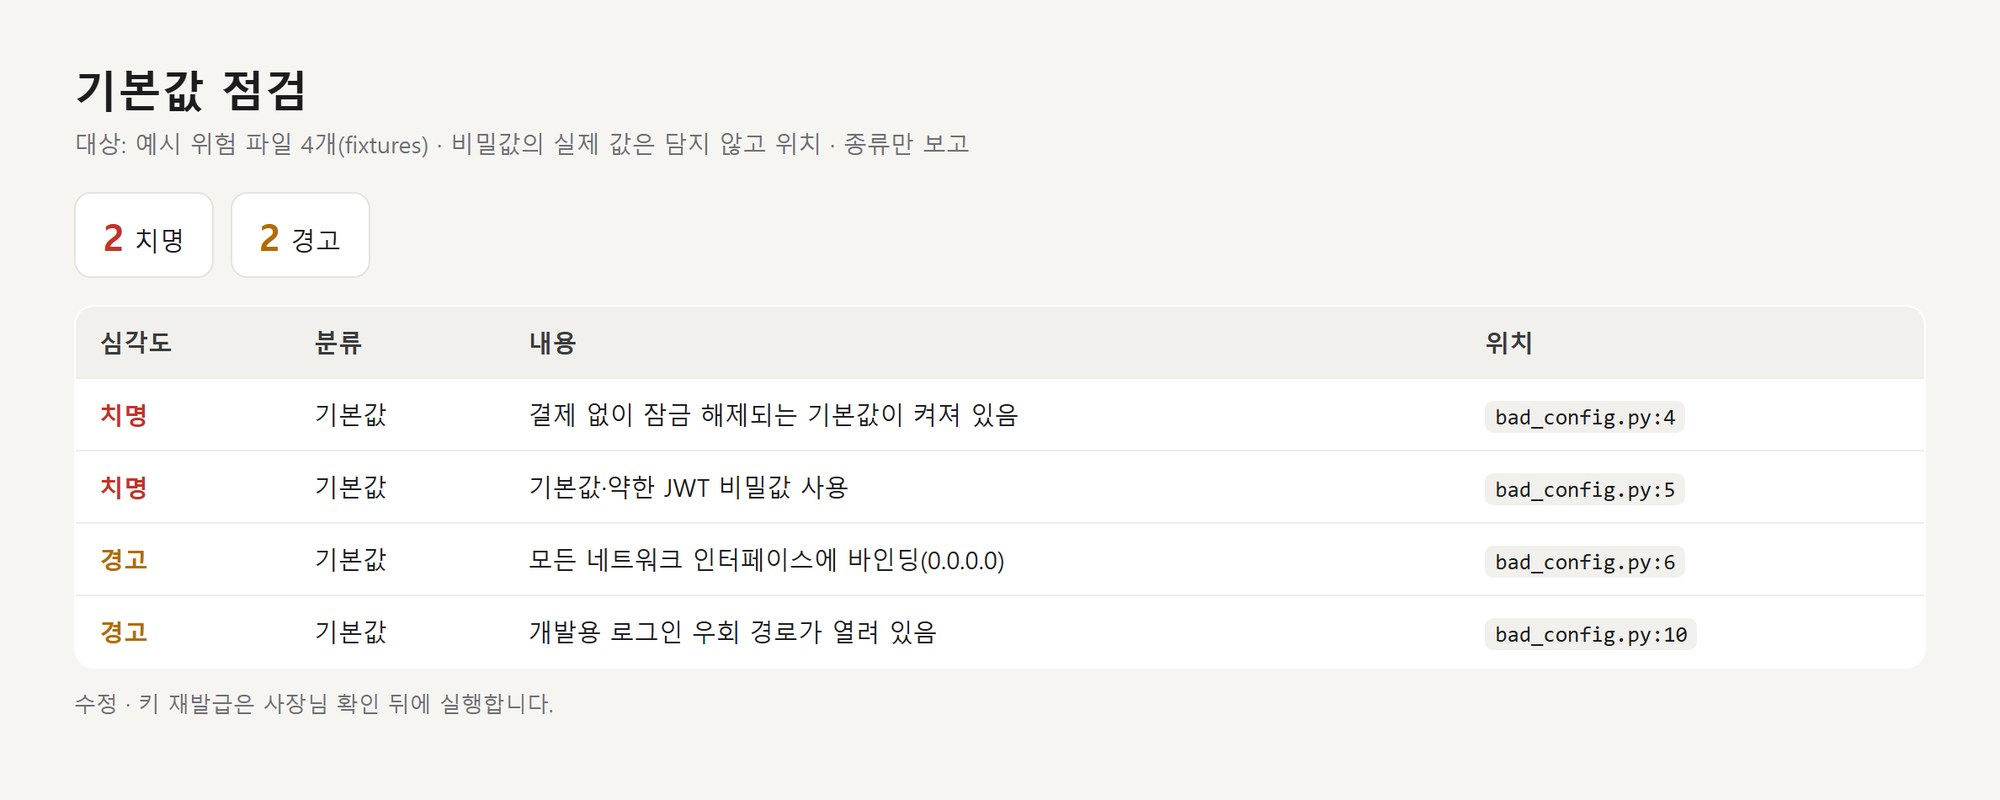
기본값 점검
결제 없이 열리는 설정, 밖으로 열린 서버, 약한 기본 비밀값 같은 위험한 설정을 찾는다.
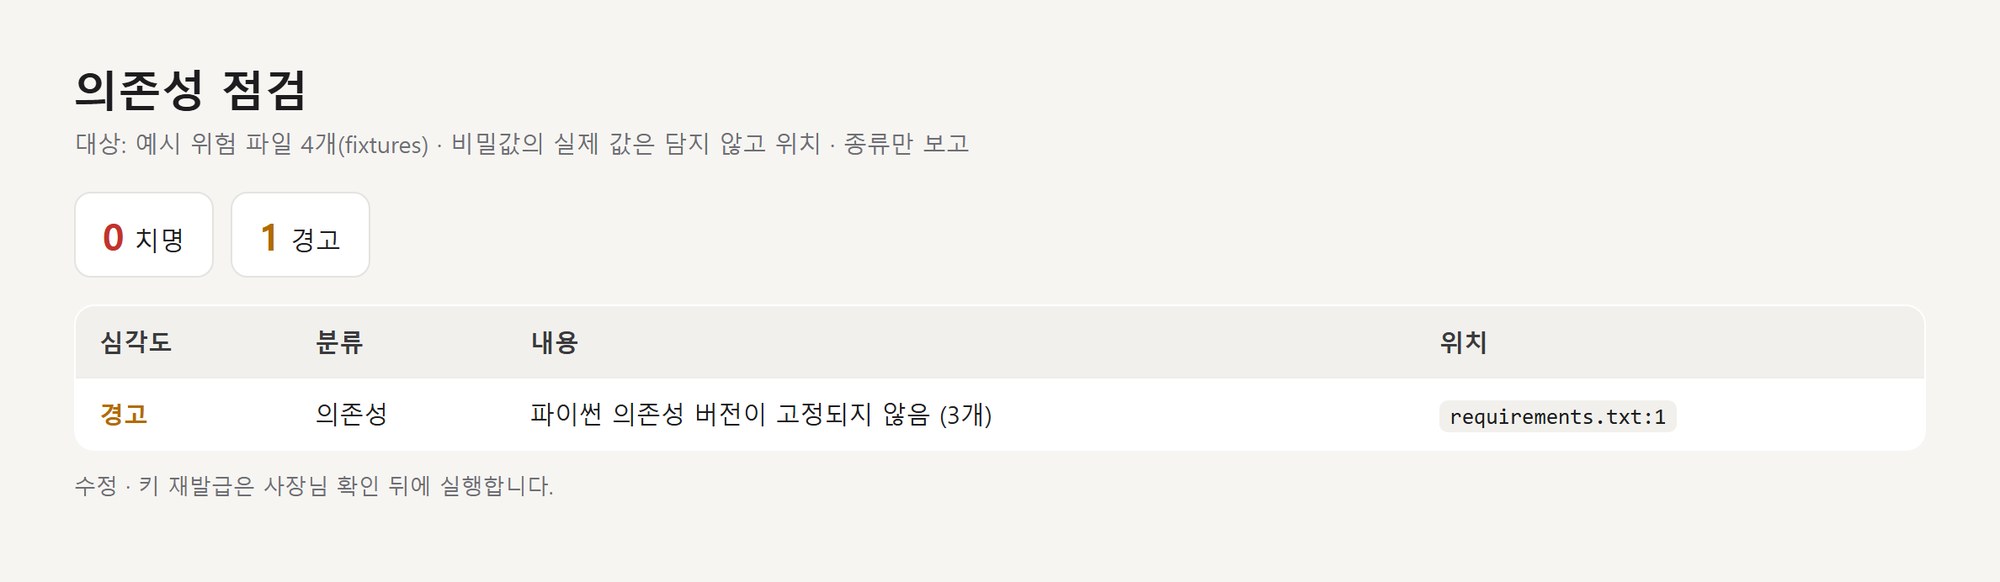
부품 점검
버전이 고정되지 않은 부품과 깨진 실행 환경을 찾는다.
지금 상태 · 결과
- 일부러 허점을 심은 시험 파일 4개에서 치명 3건 · 경고 6건을 잡아냄
- 결과를 데이터 파일과 한국어 보고서 두 형식으로 저장
- 설치할 외부 도구 없이 바로 실행